به گزارش الف بلو بانک توانست با حضور در فضای بانک داری ایران، بانکداری دیجیتال ایران را با تغییر و تحولهای بسیاری همراه کند.
همین نام بلو را خیلی زود سر زبانها انداخت، بخش مهمی از این شهرت حاصل کیفیت، سرعت و سهولت خدماتی بود که به مخاطبان ارائه می شد. رویداد باگ بانتی که دومین دوره آن به تازگی پشت سر گذاشته شد، حرکتی است تاثیرگذار که در راستای بهبود مستمر و رفع معایب و باگ هایی است که هر اپلیکیشنی می تواند با آن رو به رو باشد.
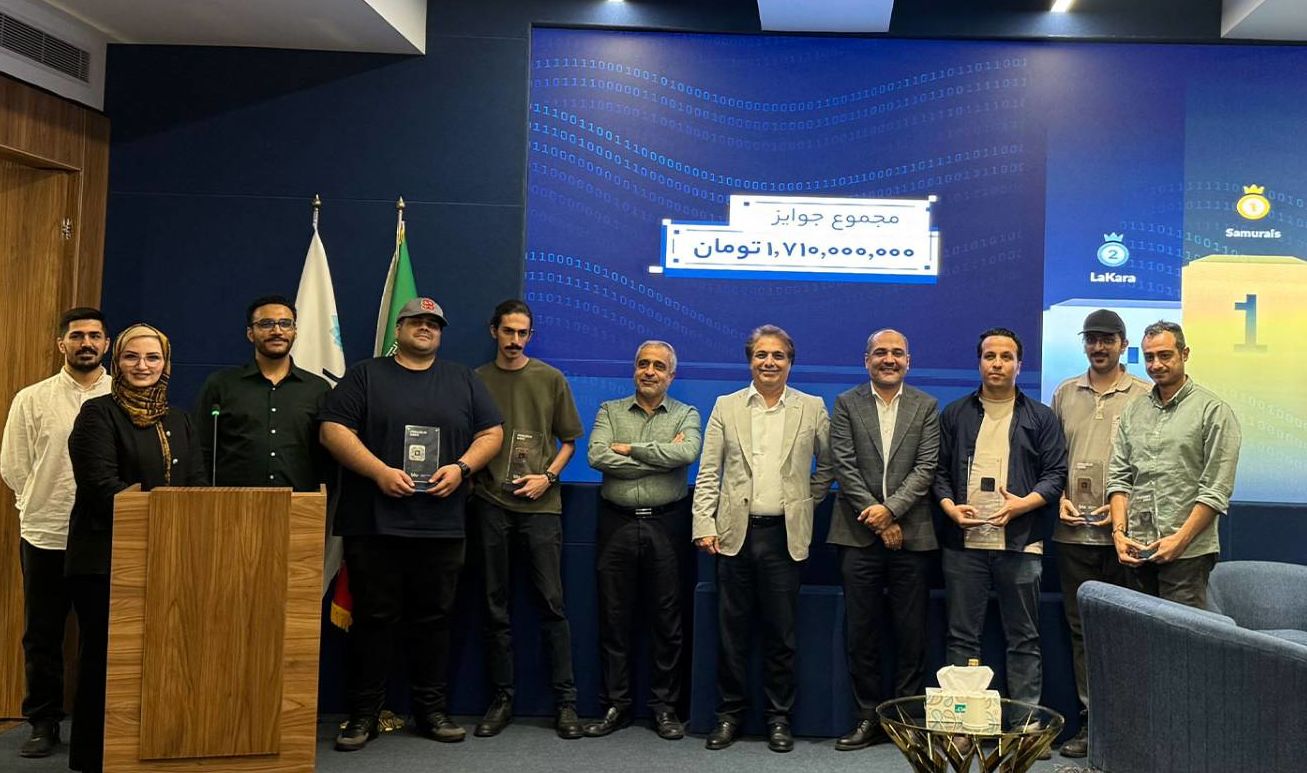
دومین رویداد باگبانتی بلوبانک با عنوان «blu Deep Dive 2026» دیروز 22 مهرماه 1405 به پایان رسید و مراسم اختتامیه آن در سالن اجتماعات ساختمان سامان برگزار شد. در این رویداد ۸۰ متخصص امنیت سایبری در قالب ۲۵ تیم، زیرساختها و خدمات بلو را بررسی کردند و در نهایت، ۱۹ گزارش معتبر امنیتی به ثبت رسید. مجموع جوایز اختصاصیافته به پژوهشگران این دوره یک میلیارد و ۷۱۰ میلیون تومان اعلام شد.
در دنیای بانکداری دیجیتال، اعتماد کاربران تنها با طراحی ساده اپلیکیشن یا دسترسی سریع به خدمات بانکی شکل نمیگیرد. پشت هر تراکنش و هر بار ورود به اپلیکیشن، زیرساختی قرار دارد که امنیت آن باید بهطور مداوم ارزیابی شود. دومین رویداد باگبانتی بلوبانک نیز با همین رویکرد برگزار شد؛ فرصتی برای آنکه متخصصان مستقل امنیت سایبری، محصولات و زیرساختهای این بانک دیجیتال را از زاویهای متفاوت بررسی کنند و نقاط قابل بهبود را شناسایی کنند.
این رویداد حاصل یک رقابت آنلاین تخصصی بود که در مرحله نخست، یکهزار و ۴۶۵ متخصص امنیت سایبری در رقابت «فتح پرچم» یا CTF شرکت کردند. در این نوع رقابت، شرکتکنندگان باید در مدتزمان مشخص، چالشهای فنی و امنیتی را حل کنند و با دستیابی به پاسخ هر چالش، امتیاز بگیرند.
از میان شرکتکنندگان این مرحله، ۸۰ پژوهشگر برای حضور در رویداد باگبانتی انتخاب شدند. در گزینش افراد، علاوه بر عملکرد در رقابت آنلاین، سابقه فعالیت مؤثر در دوره پیشین و جایگاه آنها در جامعه امنیت سایبری نیز مورد توجه قرار گرفت.
در ادامه، شرکتکنندگان طی دو روز و در قالب ۲۵ تیم، اپلیکیشن و بخشهای تعیینشده از زیرساخت بلو را مورد بررسی قرار دادند. حاصل این بررسیها، ثبت ۱۳۲ گزارش درباره آسیبپذیریهای احتمالی بود که پس از ارزیابی و تأیید، ۱۹ گزارش واجد شرایط دریافت جایزه شناخته شد. سه تیم نیز بهعنوان برگزیدگان اصلی رویداد معرفی شدند و برای یافتههای مهم خود جایزه دریافت کردند.
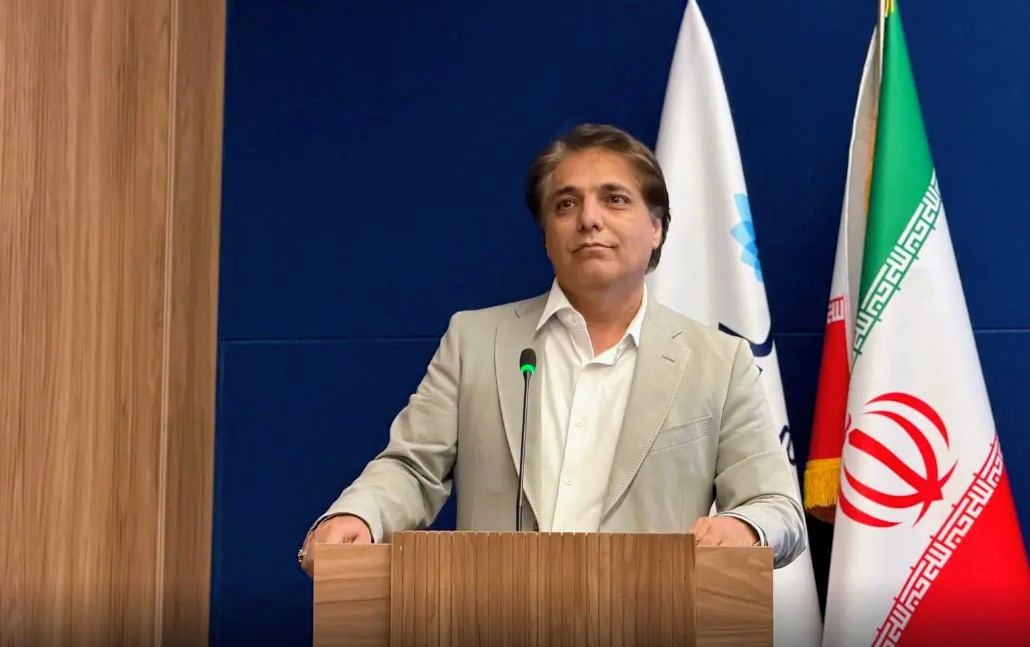
رضا حیدری، مدیرعامل بلو، در مراسم پایانی دومین رویداد باگبانتی این مجموعه، حفظ اعتماد کاربران را مسئولیت اصلی بانکداری دیجیتال دانست و تاکید کرد امنیت باید در تمام مراحل طراحی، توسعه و بهرهبرداری از محصول وجود داشته باشد.
حیدری با اشاره به شکلگیری اعتماد کاربران در تعامل با اپلیکیشن بانکی گفت: «اعتماد در بانکداری دیجیتال پشت صفحه موبایل شکل میگیرد. کاربر حین لمس صفحه موبایل و استفاده از خدمات مورد نظرش انتظار دارد این خدمات را با امنیت، روانی و تجربهای مناسب دریافت کند.»
مدیرعامل بلو از جلب اعتماد ۲۸ میلیون نفر خبر داد و گفت: «این صرفا یک عدد نیست، پشت هر کدام از این اعداد یک آدم، یک اعتماد و یک احساس وجود دارد. این موضوع مسئولیت بیشتری برای ما ایجاد میکند.
حیدری درباره ضرورت مستمر بودن امنیت در کسبوکارها نیز گفت: «اینطور نیست که اپلیکیشن یا محصولی بسازیم و در پایان، امنیت را مانند یک ادویه به آن اضافه کنیم. امنیت از طراحی و معماری آغاز میشود، در توسعه ادامه پیدا میکند و کشف مسئولانه آسیبپذیریها هم بخشی از همین فرایند است.
حیدری با تاکید بر ادامه همکاری بلو با پژوهشگران امنیتی گفت هدف این رویداد، شکلدادن به فرهنگی است که در آن اعلام آسیبپذیری با نگرانی و مقاومت مواجه نشود: «انتظار داریم فرهنگی ایجاد شود که از شنیدن اینکه آسیبی وجود دارد، نترسیم. شناسایی این آسیبها برای ما سرمایهگذاری محسوب میشود و نگران هزینههای آن نیستیم.
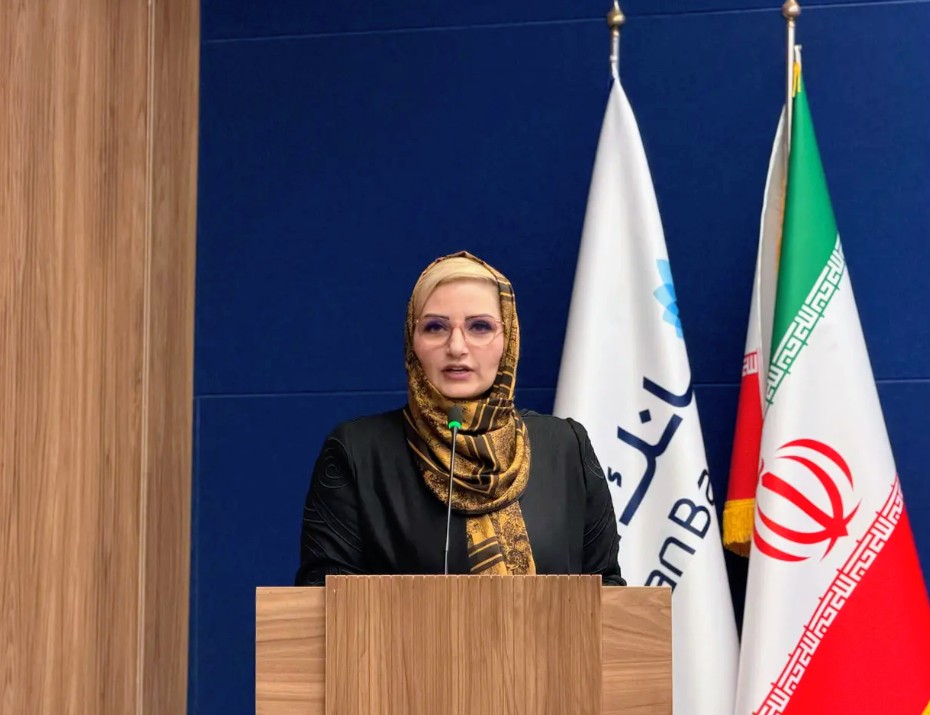
پریماه محمدپور، مدیر ارشد حسابرسی بلوبانک سامان و جمال غضنفری، معاون ارشد فنی بلوبانک از دیگر سخنرانان این مراسم بودند.
به گفته محمدپور، سه تیم بهدلیل ارائه مهمترین گزارشها بهعنوان برگزیده انتخاب شدند و در مراسم اختتامیه از آنها تقدیر میشود. سایر شرکتکنندگان واجد دریافت جایزه نیز جوایز خود را از بلو دریافت خواهند کرد. محمدپور همچنین اعلام کرد جوایز امسال نسبت به دوره گذشته تغییر کرده و جوایز بخش CTF بهصورت طلا در نظر گرفته شده است.
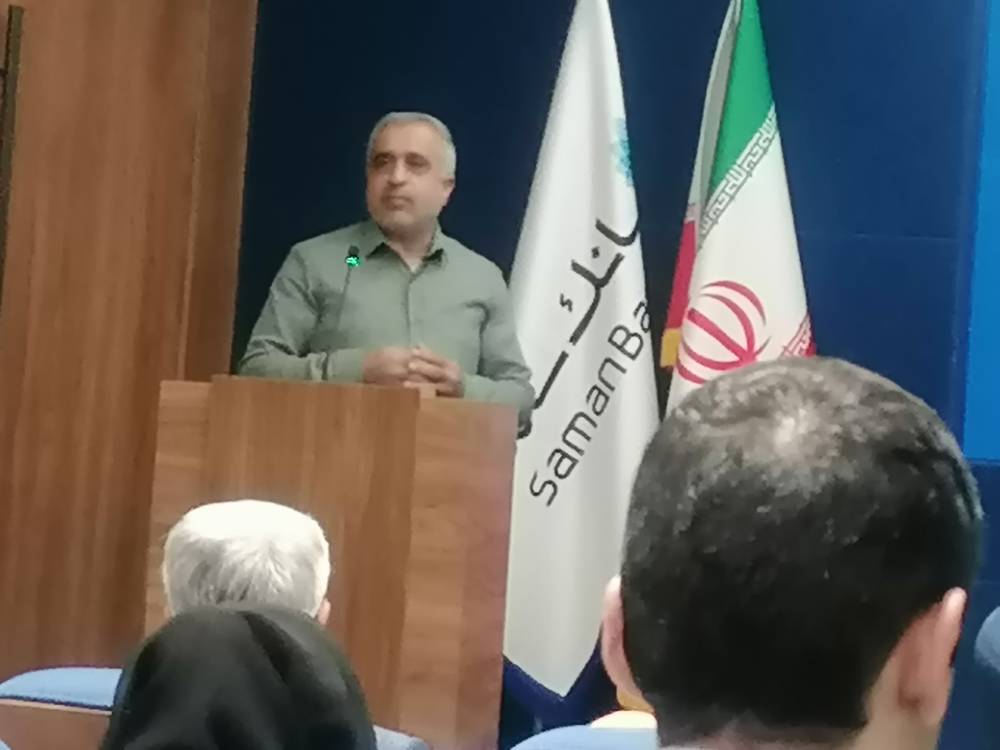
غضنفری با اشاره به تحول صنعت بانکداری گفت :تغییر شیوه ارائه خدمات و استفاده از فناوریهایی مانند معماری میکروسرویس، هوش مصنوعی و خودکارسازی، به چابکی عملیات و بهبود تجربه کاربران کمک میکند؛ با این حال دامنه آسیبپذیریهای احتمالی و زمینه حملات سایبری را نیز گسترش میدهد.
غضنفری با اشاره به تحول صنعت بانکداری گفت تغییر شیوه ارائه خدمات و استفاده از فناوریهایی مانند معماری میکروسرویس، هوش مصنوعی و خودکارسازی، به چابکی عملیات و بهبود تجربه کاربران کمک میکند؛ با این حال دامنه آسیبپذیریهای احتمالی و زمینه حملات سایبری را نیز گسترش میدهد. او هدف از همکاری با پژوهشگران امنیتی را توسعه یک زیستبوم بانکداری مدرن، تابآور و مقیاسپذیر عنوان کرد و از آنها خواست با افشای امن نقاط ضعف و آسیبپذیریهای ناشناخته، به بلو در بهبود پلتفرم و حفظ اعتماد کاربران کمک کنند.
غضنفری در پایان گفت :ممکن است کارهایی انجام داده باشیم که فکر کنیم درست هستند، اما آسیبپذیریهای بزرگی از آنها بیرون بیاید. این موضوع همیشه باعث میشود برای قرار گرفتن در معرض قضاوت دیگران واهمه داشته باشیم؛ با این حال، در بلو تلاش کردهایم این اتفاق بیفتد
در ادامه این مراسم، موضوع امنیت در عصر هوش مصنوعی و تأثیر فناوریهای جدید بر آینده امنیت سایبری مورد بررسی قرار گرفت. در این بخش، مدیران حوزه امنیت درباره چالشهای استفاده از ابزارهای هوشمند، کنترل دسترسی و افزایش تابآوری زیرساختهای دیجیتال صحبت کردند.
اسماعیل ملااحمدی، مدیر ارشد امنیت بلو، سعید کاظمی، مدیر ارشد امنیت تپسی، وحید خدابخشی، مدیرعامل کاشف در نشستی کوتاه به بررسی مباحث مهم در حاشیه و متن امنیت سایبری پرداختند؛ مسئله گواهیهای امنیتی SSL و چالشهای ایجادشده برای برخی خدمات بانکی ایران یکی از همین مباحث بود. در ادامه نیز برگزیدگان این دوره معرفی شدند. امسال در مجموع 25547 میلی گرم طلا به سه تیم نخست سی تی اف اهدا شد. مبالغی هم برای هشت تیم در باگ بانتی که گزارش ولید داشتند، در نظر گرفته شد. در پایان مراسم گروه های برنده در دو دسته باگ بانتی و سی تی اف جوایز خود را از دست مدیران ارشد بلو دربافت کردند. سینا میرمحمد، باربد ذبیح الهی، برهان اشتری محمد حسین ضمیری، پیمان زینتی از جمله مدیران گروههای برنده بودند که به همراه دیگر اعضای گروه روی سن رفته و لوح تقدیر جوایز خود را از دست مدیران ارشد بلو دریافت کردند.